
Ви заходите до кав'ярні, відкриваєте ноутбук, підключаєтеся до місцевого WiFi і хочете швидко переглянути картку пацієнта перед денною процедурою. Здається, нічого особливого — але з точки зору захисту даних і кібербезпеки це один із найнебезпечніших сценаріїв, з якими може зіткнутися лікар.
01Реальний ризикЩо насправді відбувається в публічному WiFi
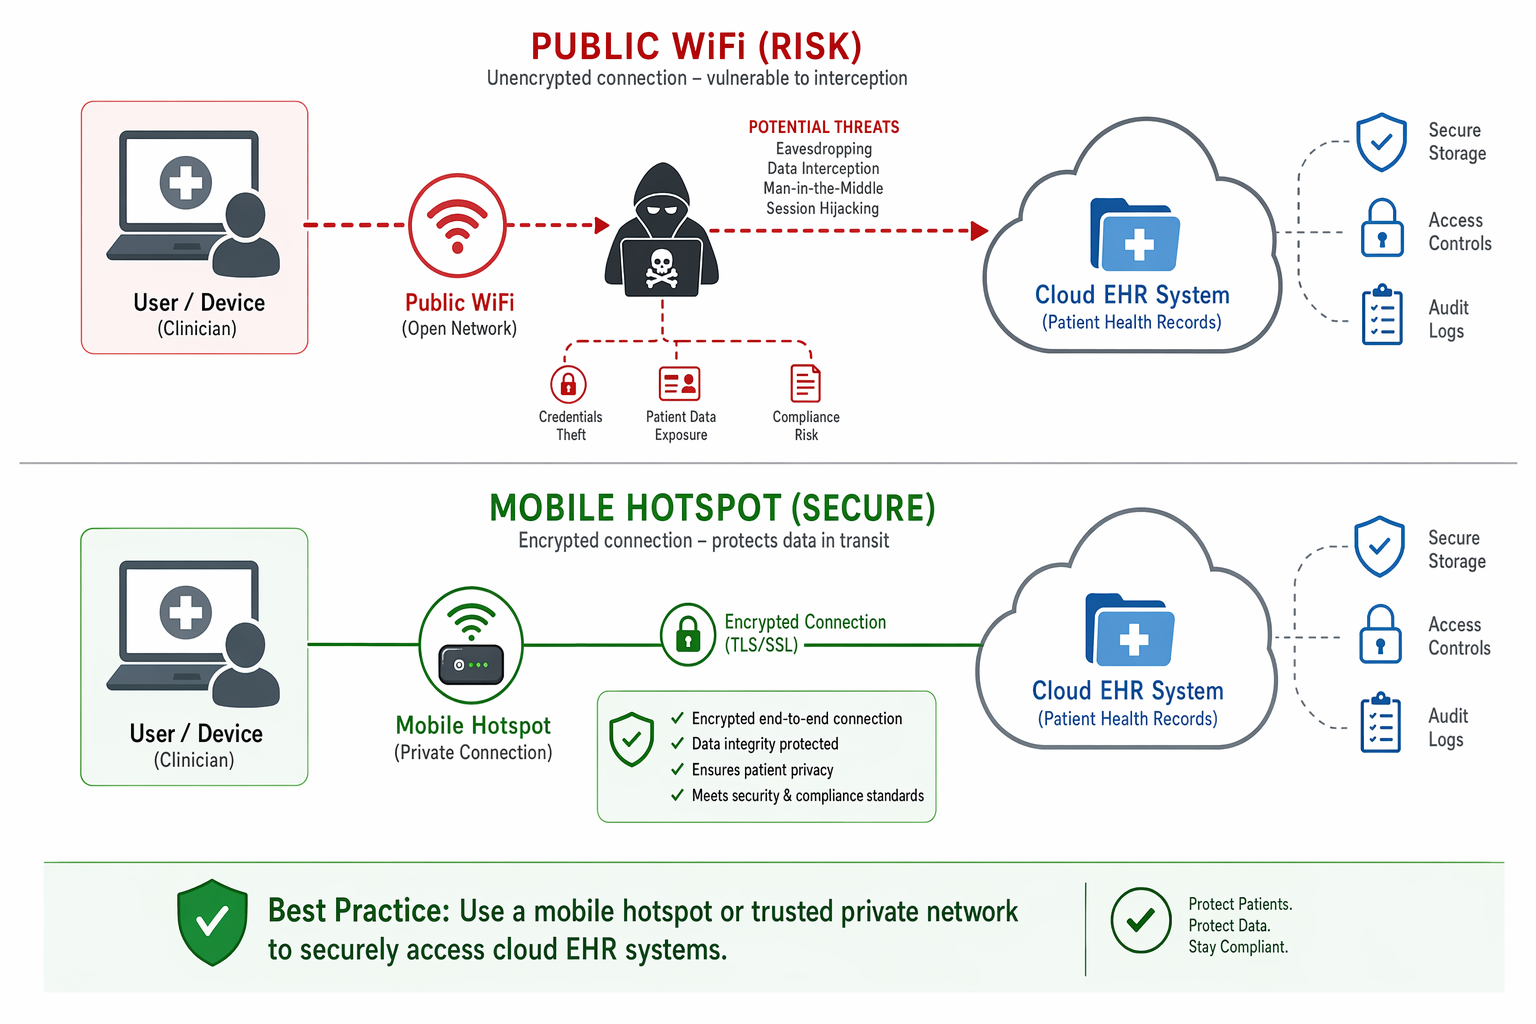
Публічні WiFi-мережі — у кав'ярнях, на вокзалах, у готелях — за своєю природою або не зашифровані, або зашифровані спільним паролем, який знає кожен відвідувач. Зловмисник у тій самій мережі може здійснити так звану атаку «людина посередині»: він розміщується між вашим браузером і сервером та перехоплює дані під час передачі. Якщо хмарна система спілкується виключно через HTTPS із дійсним TLS-сертифікатом, дані під час передачі зашифровані й така атака практично неефективна. Проблема виникає в трьох ситуаціях: система використовує незашифрований HTTP (сьогодні рідкість, але таке трапляється), зловмисник підставляє фальшивий сертифікат (SSL stripping) або сам пристрій заражений шкідливим програмним забезпеченням.
Другий ризик менш технічний, але не менш реальний: «підглядання через плече» — людина, що сидить позаду вас, безпосередньо зчитує з екрана ім'я пацієнта, діагноз або ідентифікаційний номер. Медичні записи належать до спеціальних категорій персональних даних за GDPR, і їх витік — навіть ненавмисний — породжує обов'язок повідомити наглядовий орган.
02Точка доступу проти публічного WiFiЧому власний телефон — це інший рівень
Перехід на персональну точку доступу з мобільного телефону є значно кращим рішенням з точки зору безпеки. Мобільні дані (4G/5G) шифруються на радіорівні оператором, а точка доступу створює ізольовану мережу, до якої жоден сторонній не підключиться без вашого пароля. Зловмисник у кав'ярні не має доступу до вашої мобільної мережі.
Точка доступу не є ідеальним рішенням — якщо сам телефон заражений або ви використовуєте слабкий пароль, ризик повертається. Але порівняно з відкритим або спільним WiFi у кав'ярні різниця є принциповою. Для роботи з медичними записами поза кабінетом власна точка доступу — це стандарт, а не розкіш.
03Хмарна системаЩо повинен забезпечити ваш провайдер
Перш ніж покладатися на принцип «хмара сама розбереться», перевірте кілька конкретних пунктів у свого провайдера медичної системи:
- HTTPS скрізь — весь обмін даними має використовувати TLS 1.2 або вище. Жодних винятків для внутрішніх сторінок чи API.
- Багатофакторна автентифікація (MFA) — входу лише за паролем недостатньо. SMS-код або застосунок-автентифікатор (Google Authenticator, Microsoft Authenticator) суттєво знижує ризик у разі крадіжки облікових даних.
- Тайм-аут сесії — система повинна автоматично завершувати неактивну сесію через кілька хвилин. Забутий відкритий браузер у кав'ярні — це інцидент безпеки.
- Журнал аудиту — кожен доступ до картки пацієнта має фіксуватися з позначкою часу та ідентифікатором користувача. У разі інциденту ви повинні мати змогу довести, хто, що і коли переглядав.
- Шифрування даних у стані спокою — дані на серверах провайдера мають бути зашифровані, а не лише під час передачі.
Система настільки захищена, наскільки захищена її найслабша ланка — а найслабшою ланкою майже завжди є користувач у невідповідному середовищі.
Anderson R. · Security Engineering, 2020
04Практичні правилаЩо робити починаючи з завтра
Безпека медичних записів поза кабінетом не залежить від одного рішення — це сукупність звичок:
- Завжди використовуйте власну мобільну точку доступу замість публічного WiFi під час роботи з даними пацієнтів.
- Увімкніть MFA у своїй медичній системі, якщо ще не зробили цього — більшість хмарних рішень пропонують цю функцію, але вона не завжди активована за замовчуванням.
- Використовуйте захисний фільтр екрана (поляризаційна плівка на дисплей) на ноутбуці, якщо ви регулярно працюєте в дорозі.
- Ніколи не залишайте відкриту сесію без нагляду — відходячи від пристрою, заблокуйте екран.
- Перегляньте договір із провайдером: де фізично зберігаються дані, хто має до них доступ і як обробляються інциденти. Як контролер даних, ви несете відповідальність і за своїх обробників.
- Проведіть внутрішнє навчання команди — якщо медсестри або адміністратори використовують систему, ті самі правила поширюються на всю команду.
Публічний WiFi у кав'ярні — не заборонена зона, але для медичних записів це середовище, яке вимагає усвідомленого рішення та відповідних технічних заходів. Власна точка доступу, MFA і заблокований екран — це мінімум, який кожен лікар, що працює поза кабінетом, цілком здатен забезпечити.

🌍 Cicero System🎓 Dental Education | 🛒 Procurement | 🏥 Clinic Management